
Miał być turystyczny hit i wsparcie dla branży poza sezonem. Skończyło się ujawnieniem danych użytkowników, unieważnieniem bonów i komunikatem o podejrzeniu ataku hakerskiego. Tyle że pół roku później ataku nie potwierdza ani niezależny audyt, ani wykonawca systemu, ani ustalenia prokuratury.
Bon, wyciek i hakerzy
Wiosenny Warmińsko-Mazurski Bon Turystyczny miał pobudzić ruch w regionie poza sezonem. Samorząd województwa przeznaczył na dopłaty 2 mln zł, a pobyty z bonami miały być realizowane od marca do połowy maja.
Program praktycznie wykoleił się jednak w dniu startu. 27 lutego system działał nieprawidłowo, a użytkownicy po zalogowaniu mogli zobaczyć dane innych osób. Sama Warmińsko-Mazurska Regionalna Organizacja Turystyczna później przyznała, że chodziło o imiona i nazwiska, adresy e-mail, numery telefonów i województwo zamieszkania. Według organizatora ujawnienie nie objęło haseł.
Wszystkie wygenerowane bony unieważniono, a programu już nie wznowiono. 28 lutego WMROT poinformowała natomiast opinię publiczną o „uzasadnionym podejrzeniu ataku hakerskiego” i zawiadomieniu instytucji zajmujących się tego rodzaju przestępstwami.
Później wersja zaczęła się komplikować. Organizacja informowała, że „w wyniku nieuprawnionego działania osób trzecich doszło do błędu technicznego w systemie logowania”, a następnie o usunięciu „luki technicznej”. Nadal jednak nie było jasne, czy zawiódł sam system, czy rzeczywiście ktoś zaatakował go z zewnątrz.
Sprawa dotyczy przy tym publicznych pieniędzy. WMROT formalnie jest stowarzyszeniem, ale od początku pozostaje ściśle związana z samorządem województwa. Województwo jest jej członkiem, a jego składka na organizację w 2026 roku wynosi 2 mln 585 tys. zł. Urząd Marszałkowski przekazał nam, że środki służą m.in. promocji regionu oraz realizacji programów takich jak Bon i Czek Turystyczny.
Powiązanie ma również wymiar personalny. W wykazie członków WMROT ze stanem na 11 maja Urząd Marszałkowski reprezentowała Marlena Rogowska. Po zmianie władz organizacji została wiceprezesem Zarządu WMROT.
Prokuratura nie potwierdziła ataku
Po incydencie WMROT zleciła niezależny audyt, który miał ustalić przyczynę awarii. Równolegle sprawę badała prokuratura.
22 kwietnia odmówiono wszczęcia dochodzenia dotyczącego podejrzenia przełamania zabezpieczeń i ingerencji w system „wobec ustalenia, iż czynu nie popełniono”.
– Przeprowadzone czynności sprawdzające nie dostarczyły danych mogących wskazywać, iż doszło do nieuprawnionej ingerencji w działanie systemu informatycznego obsługującego bon turystyczny lub też celowego działania osób trzecich – przekazuje Daniel Brodowski, rzecznik prasowy Prokuratury Okręgowej w Olsztynie.
W odpowiedzi dla naszej redakcji prokuratura nie wskazała technicznej przyczyny problemu. Jej ustalenia są jednak zasadnicze dla wersji przedstawionej opinii publicznej tuż po awarii: nie potwierdzono zewnętrznej ingerencji ani celowego działania osób trzecich.
W maju znane były już także wyniki audytu. Urząd Marszałkowski poinformował nas, że ówczesny prezes WMROT Jarosław Klimczak przedstawił je zarządowi organizacji właśnie w tym miesiącu.
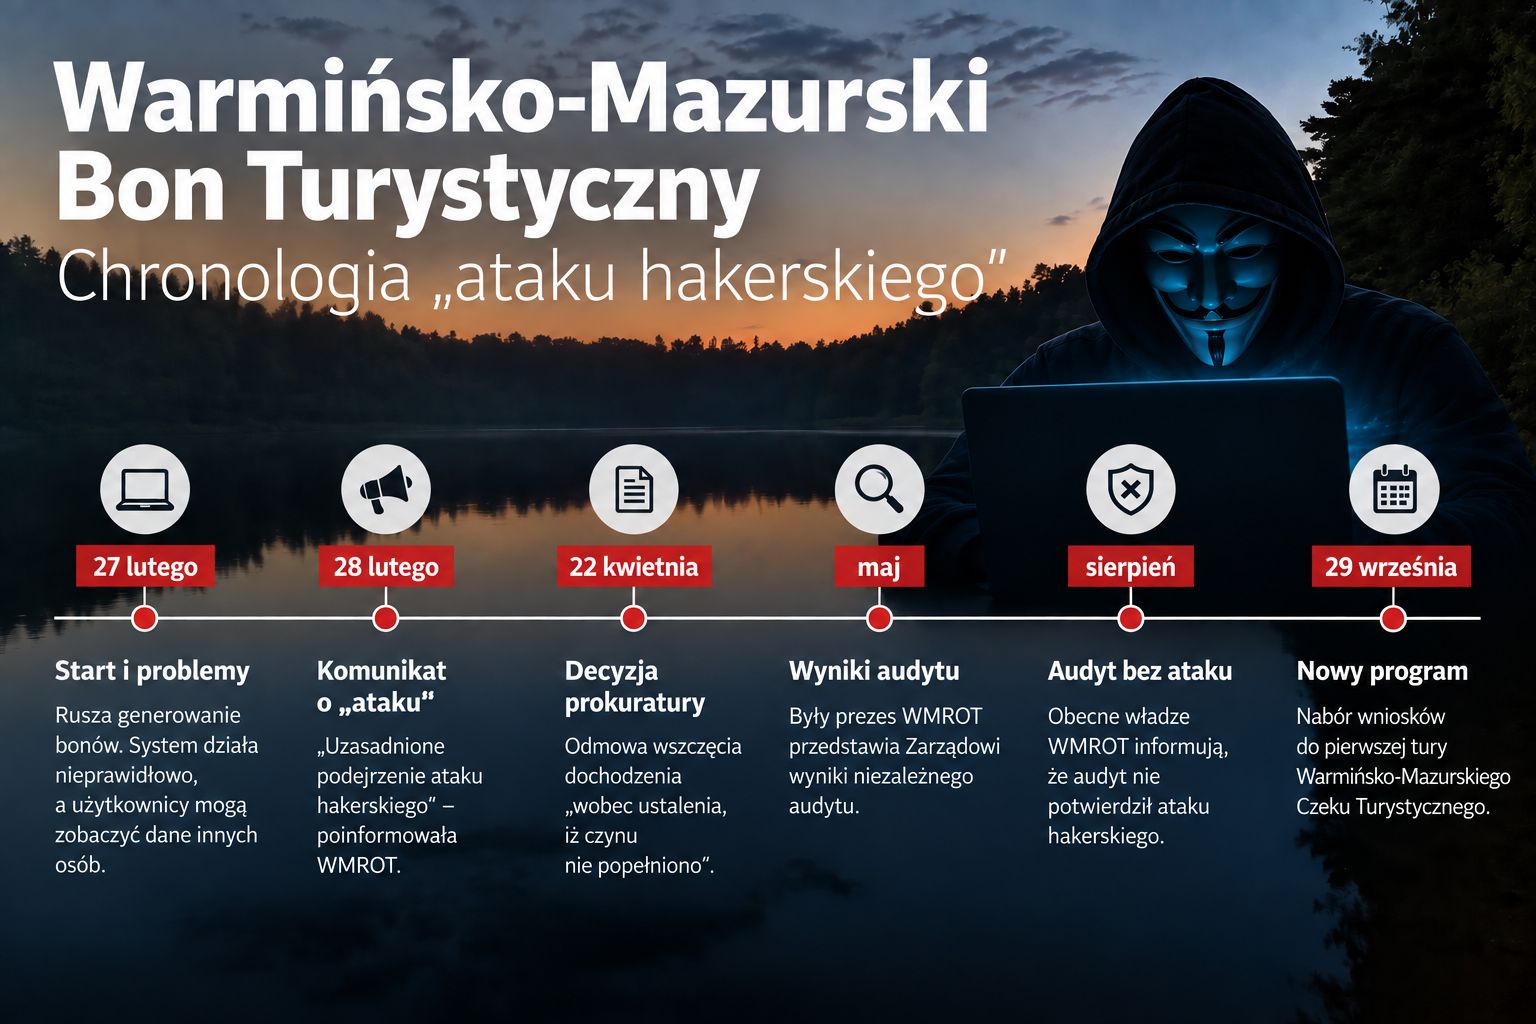
Po zmianie władz WMROT usłyszeliśmy natomiast wprost: – Z informacji i dokumentów, którymi obecnie dysponujemy, wynika, że poprzedni zarząd zlecił niezależny audyt dotyczący funkcjonowania systemu, który nie potwierdził ataku hakerskiego – przekazała Marlena Rogowska, wiceprezes zarządu WMROT.
Skoro więc audyt nie potwierdził ataku, a prokuratura nie znalazła śladów zewnętrznej ingerencji, pozostaje pytanie najważniejsze: co spowodowało ujawnienie danych?
Wykonawca: nie mam dowodów na atak
O wyjaśnienia poprosiliśmy firmę Encode, która przygotowała oprogramowanie Bonu. Jej przedstawiciel zaznacza, że był wykonawcą aplikacji, ale nie administratorem serwera ani organizatorem programu.
– Nie dysponuję żadnymi dowodami wskazującymi na atak zewnętrzny na system i nie mam podstaw, by twierdzić, że do takiego ataku doszło – mówi Marek Czarnowski z firmy Encode.
Czarnowski twierdzi jednocześnie, że nie stwierdził błędu w kodzie aplikacji. Po incydencie wprowadzono dodatkowe zabezpieczenia, ale wykonawca podkreśla, że nie były one naprawą błędu logiki programu. Po audycie WMROT nie zgłosiła wobec niego reklamacji, nie naliczyła kar ani nie wystąpiła z roszczeniami finansowymi.
Wykonawca potwierdza też, że zna audyt, ale nie może ujawnić jego treści ze względu na poufność. Dysponentem dokumentu jest WMROT.
Audyt jest. WMROT go nie pokazuje
O odpowiedzi zwróciliśmy się również do Jarosława Klimczaka, który kierował WMROT podczas awarii i za którego kadencji zlecono audyt. Pytaliśmy m.in. o podstawy publicznej wersji o ataku hakerskim i rzeczywistą przyczynę incydentu. Były prezes nie odpowiedział.
19 sierpnia poprosiliśmy więc WMROT o kopię audytu. Nie otrzymaliśmy jej. 7 września ponowiliśmy prośbę, proponując również przekazanie samych wniosków końcowych, fragmentu dotyczącego przyczyn awarii albo wersji dokumentu po usunięciu informacji, których nie można ujawnić.
Do czasu przygotowania materiału audytu nadal nie dostaliśmy. WMROT nie podała również konkretnego powodu, dla którego go nie udostępnia.
Jeżeli raport wyjaśnia przyczynę awarii i wycieku danych, trudno zrozumieć, dlaczego pozostaje poza zasięgiem opinii publicznej.
Kto odpowie za wyciek?
Sprawa naruszenia ochrony danych nadal może mieć konsekwencje. 21 sierpnia Urząd Ochrony Danych Osobowych poinformował nas, że postępowanie wyjaśniające dotyczące zgłoszenia WMROT trwa.
– Postępowanie wyjaśniające dotyczące tego zgłoszenia naruszenia ochrony danych nie zostało jeszcze zakończone – przekazał Łukasz Kuligowski, zastępca rzecznika prasowego UODO.
Na dziś bilans jest dla WMROT wyjątkowo niewygodny. Opinii publicznej przekazano informację o podejrzeniu ataku hakerskiego, którego później nie potwierdziły ani audyt, ani prokuratura, ani wykonawca oprogramowania. Dane użytkowników rzeczywiście zostały ujawnione, programu nie wznowiono, były prezes nie odpowiada, a obecne władze organizacji nie udostępniają raportu mającego wyjaśnić przyczyny awarii.
Tymczasem niewykorzystane 2 mln zł z wiosennego Bonu zostały w całości przesunięte na jesienny Warmińsko-Mazurski Czek Turystyczny. Nabór wniosków do pierwszej tury ma ruszyć 29 września, a do obsługi programu przygotowano nowy system informatyczny.
Czy tym razem wszystko zadziała, przekonamy się wkrótce. WMROT wchodzi jednak w kolejny program z nierozliczoną historią poprzedniego: z realnym ujawnieniem danych, niewznowioną edycją i komunikatem o hakerach, którego późniejsze ustalenia nie potwierdziły.


